Cabinet de conseil en gestion des risques : les preuves à exiger avant de signer
Un cabinet de conseil en gestion des risques doit vous aider à décider quels risques traiter, avec quels moyens et sous quelle responsabilité. Pour le sélectionner, comparez moins les promesses de « vision globale » que les compétences mobilisées, les livrables proposés et l’appui prévu après le diagnostic. Une cartographie n’a de valeur que si elle débouche sur des décisions, des contrôles et des actions suivies.
Partir de votre décision à sécuriser, pas d’un catalogue d’expertises
Le rôle du cabinet consiste à identifier, évaluer et hiérarchiser les événements susceptibles de compromettre vos objectifs, puis à construire un dispositif de maîtrise proportionné. Son intervention peut concerner les risques stratégiques, financiers, opérationnels, réglementaires, cyber ou liés aux données. Les dépendances fournisseurs, la fraude et les interruptions d’activité peuvent aussi entrer dans le périmètre.
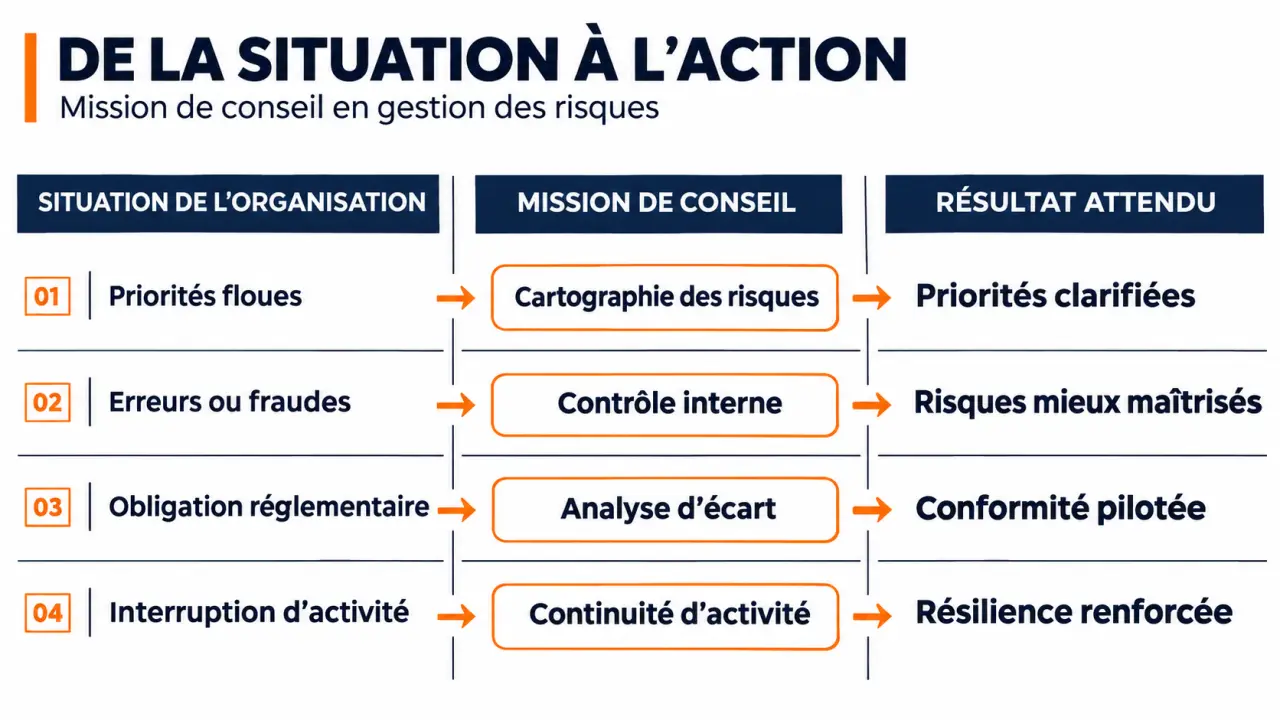
Le besoin diffère selon votre maturité. Une PME sans fonction risques structurée cherchera d’abord des priorités et des responsabilités claires. Une ETI pourra vouloir harmoniser ses contrôles entre filiales. Un groupe réglementé attendra davantage de traçabilité, de coordination et de preuves d’efficacité.
La dimension stratégique mérite d’être discutée dès le départ : selon PwC, 91 % des Risk Managers sont impliqués dans la stratégie de leur organisation. L’accompagnement ne devrait donc pas rester isolé dans une fonction support.
| Votre situation | Mission à envisager | Résultat à demander |
|---|---|---|
| Les priorités restent floues | Cartographie des risques | Risques hiérarchisés et arbitrages documentés |
| Des erreurs ou fraudes se répètent | Diagnostic du contrôle interne | Contrôles clés et plan de correction |
| Une obligation réglementaire évolue | Analyse d’écart de conformité | Feuille de route et preuves attendues |
| Une interruption menacerait l’activité | Analyse d’impact et continuité | Plans testables et responsabilités définies |
Exiger une méthode qui transforme le diagnostic en actions
Une cartographie fondée sur des scénarios concrets
Une cartographie utile décrit des scénarios, leurs causes et leurs conséquences : indisponibilité d’un prestataire informatique, rupture d’un approvisionnement critique, paiement frauduleux. Le cabinet croise entretiens, documents, incidents et données métiers, puis évalue la probabilité et les impacts selon une échelle partagée.
Il doit distinguer le risque inhérent, avant prise en compte des dispositifs de maîtrise, du risque résiduel, après évaluation de ces dispositifs. La direction arbitre ensuite selon son appétence aux risques, c’est-à-dire le niveau de risque qu’elle accepte de prendre. Les actions peuvent viser à éviter, réduire, transférer ou accepter un risque ; l’assurance constitue une possibilité de transfert, pas une réponse universelle.
Des contrôles dont l’efficacité peut être démontrée
Le contrôle interne organise les procédures et vérifications destinées à maîtriser les risques. La conformité veille au respect des exigences applicables. L’audit interne apporte une évaluation indépendante du dispositif. Ces rôles doivent rester lisibles dans les trois lignes de défense : métiers, fonctions risques et contrôle, puis audit interne.
Demandez des tests sur pièces et sur échantillons, pas seulement une lecture des procédures. Une double validation des paiements existe-t-elle réellement ? Les habilitations sont-elles revues ? Les prestations externalisées sont-elles contrôlées ? L’externalisation de l’audit interne peut apporter des compétences indisponibles en interne, à condition de préserver l’indépendance et la supervision de la mission.
Un dispositif protecteur doit ressembler à un cocon, non à une enveloppe étanche : les équipes doivent pouvoir signaler une anomalie sans craindre de bloquer toute l’activité. Prévoyez avec le cabinet un circuit d’exception documenté, un interlocuteur joignable et une règle d’escalade. Vous éviterez que des contrôles trop rigides encouragent les contournements informels.
Relier conformité, continuité et données aux réalités métiers
Vérifier les obligations avant de lancer un chantier réglementaire
Pour DORA, relatif à la résilience opérationnelle numérique du secteur financier, NIS 2 en cybersécurité, la CSRD en matière de reporting de durabilité ou le RGPD, la première étape reste l’analyse d’applicabilité. Le cabinet doit préciser les entités concernées, les exigences pertinentes et les échéances à vérifier, puis établir une analyse d’écart et une feuille de route.
Selon PwC, 59 % des répondants estiment que la conformité inspire davantage de confiance dans les décisions clés. L’enjeu dépasse donc la production documentaire : les obligations doivent se traduire dans les contrats, les processus, les contrôles et la formation.
Tester la capacité de fonctionner en situation dégradée
L’analyse d’impact métier, ou BIA, identifie les activités critiques, les conséquences d’une interruption et les ressources nécessaires. Elle alimente le plan de continuité d’activité, ou PCA, qui organise le maintien d’un service acceptable. Le plan de reprise d’activité, ou PRA, précise les modalités de restauration, notamment informatiques.
Les plans doivent intégrer les dépendances : personnes clés, locaux, systèmes, fournisseurs et moyens de communication. Exigez un exercice permettant de vérifier les hypothèses et de corriger les écarts. Un document non testé ne démontre pas une capacité de reprise.
Enfin, les outils de pilotage et l’analyse de données ne compensent pas des informations peu fiables. Le cabinet doit vérifier la qualité des données, leur propriétaire et leur fréquence de mise à jour avant d’automatiser des alertes ou des tableaux de bord.
Comparer les cabinets sur des preuves vérifiables
Une référence connue ne suffit pas : recherchez une expérience comparable à votre secteur, à votre taille et à votre problème. Demandez qui réalisera effectivement la mission, quelle sera la disponibilité des profils seniors et quelles compétences nécessiteront un partenaire.
- Références : cas comparables, périmètre exact et possibilité d’échange avec un client, sous réserve de son accord.
- Livrables : exemples anonymisés de cartographie, référentiel de contrôle ou plan de continuité.
- Mise en œuvre : accompagnement des métiers, formation et transfert de compétences.
- Indépendance : gestion des conflits d’intérêts, particulièrement pour l’audit.
- Confidentialité : accès, hébergement, conservation et restitution des données.
Comparez aussi la capacité à intervenir sur plusieurs entités. PwC présente un cas de déploiement d’un référentiel de contrôle concernant plus de 50 entités légales : à cette échelle, la coordination et l’harmonisation deviennent des critères de sélection. Pour une organisation plus petite, privilégiez plutôt la simplicité et l’appropriation du dispositif.
Cadrer le budget, les livrables et le premier rendez-vous
Il n’existe pas de tarif pertinent sans périmètre. Le coût dépend notamment du nombre d’entités, des processus étudiés, des sites, des tests et du niveau d’appui au déploiement. Faites distinguer diagnostic, conception, mise en œuvre et suivi. Demandez les hypothèses de charge, les exclusions, les frais et les conditions de modification du périmètre.
Le calendrier doit préciser vos propres contributions : disponibilité des interlocuteurs, accès aux documents et validation des arbitrages. Le cabinet apporte méthode et expertise ; la direction conserve la responsabilité des décisions et des risques acceptés.
Avant le premier rendez-vous, préparez vos incidents récents, votre organisation, vos procédures existantes et votre principale échéance. Demandez ensuite une proposition précisant :
- Le périmètre, les objectifs et les limites de l’intervention.
- Les livrables, leurs formats et leurs critères de validation.
- Les responsables, les jalons et les comités de suivi.
- Les indicateurs : contrôles testés, actions échues, écarts corrigés ou résultats des exercices.
Sollicitez d’abord un échange de cadrage pour confronter votre besoin à la méthode proposée. Le bon partenaire sait expliquer ce qu’il fera, ce qu’il ne fera pas et comment vos équipes pourront piloter le dispositif après son départ.